Cybersecuritycommunicatie: van bewustwording tot crisisrespons
Iedereen heeft de cybersecuritytraining voltooid. Geregistreerd en afgetekend. Acht maanden later keurt iemand op de servicedesk een inlogverzoek goed van iemand die precies klinkt als een IT-collega, maar in werkelijkheid allesbehalve een collega is. Dat gat, tussen wat je hebt gecommuniceerd en wat mensen onder druk doen, is waar de meeste incidenten beginnen. Zo wijst het Data Breach Investigations Report 2025 van Verizon de menselijke factor aan bij 60% van alle datalekken.
Twee fases bepalen hoeveel schade een cyberaanval aanricht. De tijd ervoor, waarin de alertheid van werknemers die een incident moet voorkomen standhoudt of stilletjes wegzakt. En het eerste uur erna, waarin je werknemers weten wat er speelt en daarnaar handelen, of gaan gokken. Beiden zijn belangrijke uitdagingen voor communicatieprofessionals.
1. De tijd ervoor
Deze helft van het werk draait om cybersecuritybewustzijn: alles wat je doet om mensen scherp te houden voordat er een mogelijk incident opduikt. Werk zonder deadline. Geen releasedatum, geen storing, niemand op de werkvloer die op antwoord wacht. Dus het concurreert met alles wat aandacht wil, en tóch moet het winnen. Wat het beschermt is het oordeel van één persoon, op één doodgewone middag, terwijl er iemand tegenover staat die heel overtuigend is.
Aanvallers breken niet in, ze worden binnengelaten
Firewalls, encryptie en multifactorauthenticatie werken precies zoals bedoeld. Ze zijn alleen zo sterk als de persoon die overgehaald kan worden om ze te omzeilen. Goede aanvallers breken je beveiligingsmaatregelen niet, ze vragen je collega om hulp. Ze spelen precies in op wat mensen goed maakt in hun werk: willen helpen, respect voor autoriteit, snel schakelen onder druk.
AI heeft veel signalen weggehaald. Phishingmails lezen niet meer als slechte vertalingen, en een gekloonde stem aan de telefoon klinkt als iemand die je eerder hebt gesproken. “Let op spelfouten” was ooit nuttig advies. Nu is het eerder een risico. En daarom: weten is nog geen doen. De vraag was nooit of je werknemers phishing kunnen uitleggen. De vraag is of ze het vrijdagmiddag om 16.00 uur herkennen, met een ongeduldige beller aan de lijn en 12 taken die nog openstaan.
Herkennen is maar de helft van het werk. Training die stopt bij herkenning laat mensen met lege handen achter op het moment dat ze een aanval missen. Wie net heeft geklikt op een frauduleuze link, moet weten wat er daarna moet gebeuren. Is het eerste instinct om niets te zeggen en te hopen dat het overwaait, dan verlies je precies de uren die het meest tellen.
En dan de slijtage. De week na een sessie is iedereen scherp, daarna komt de werkdruk terug, worden procedures spiergeheugen, en beginnen er collega’s die de training nooit hebben gehad. De scherpte loopt er zo langzaam uit dat niemand het merkt. Dat is wat er echt mis is met jaarlijkse training.
Maak training toegankelijk en doorlopend
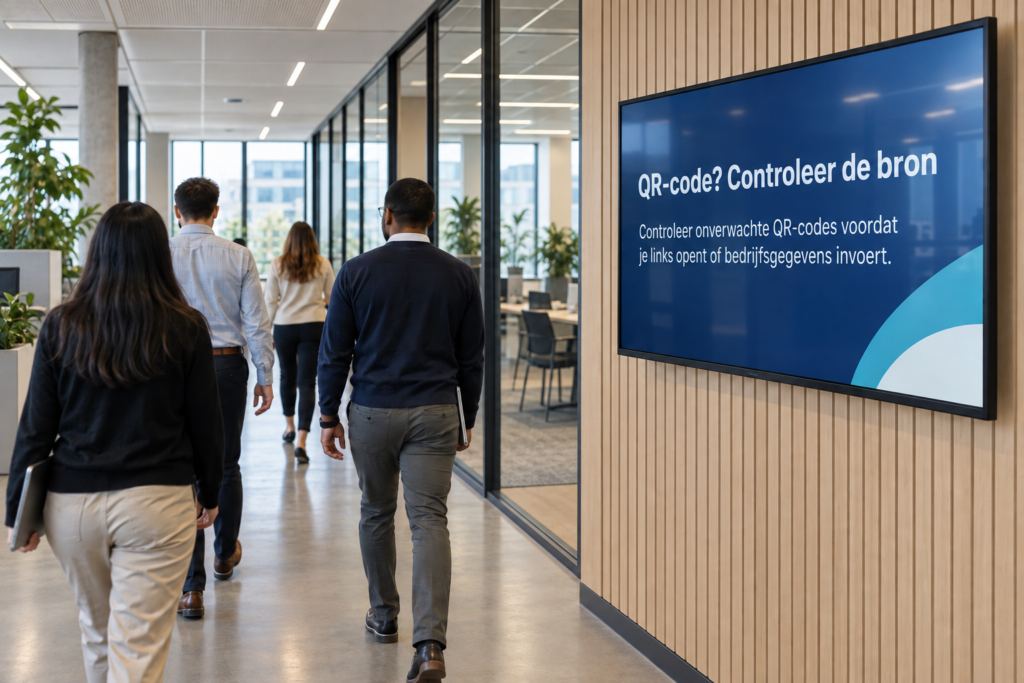
Training die standhoudt is kleiner en frequenter. Kort, visueel, gekoppeld aan wat er nu relevant is in plaats van aan een vast curriculum. Het werkt alleen als het niet onderbreekt, dus bereik je mensen in de tussenmomenten: het scherm waar ze langslopen op weg naar de kantine, de pc waar ze na de koffie weer achter kruipen, de telefoon in hun zak tussen twee rondes. Meer zichtbaarheid hoeft niet meer verstoring te betekenen.
Herhaling doet het echte werk. Niet meer zeggen, maar dezelfde paar dingen zo vaak zeggen dat ze vers in het geheugen blijven zitten, gekoppeld aan wat aanvallers dit kwartaal doen in plaats van aan een phishingdefinitie van 3 jaar geleden. Het lost ook het juni-probleem op. Loopt training door, dan krijgt de collega die halverwege het jaar begint dezelfde gestage stroom informatie als iedereen.
Dek ook de tweede helft af, niet alleen het herkennen, maar ook de reactie. Wat te doen in de 10 minuten na een foute klik: wie je belt, wat je loskoppelt, en dat snel melden beter is dan hopen dat het overwaait.
Tot slot: meten is weten. Een korte kennischeck maakt van een “we hebben het gecommuniceerd” een “we weten welke teams het heeft bereikt, en welk team niet.” Dat is het verschil tussen activiteit en beheersing. Met die meting kun je richten: intensiteit omhoog waar de gaten zitten, omlaag waar het goed zit.
2. Als er een incident is
Ransomware gooit de systemen op slot, of een phishingmail veroorzaakt een groot datalek. Nu draait het erom feiten snel bij mensen te krijgen, terwijl je zelf nog maar de helft van de informatie hebt. Je bent meestal niet de eerste bron die je werknemers horen. De geruchtenstroom is je vaak voor. Collega’s handelen naar wat hen als eerste bereikt, of dat nu van jou kwam of niet.
De crisis die je niet ziet
Preventie dekt nooit 100%, dus de tweede helft van het werk begint als er iets doorheen glipt. Er lopen dan twee crises tegelijk. De operationele is makkelijk te zien: systemen plat, processen stil, mensen die niet kunnen werken. De informatiecrisis is onzichtbaar en richt net zoveel schade aan.
Iemand ziet midden in de dienst een terminal uitvallen, of krijgt een bericht binnen in de groepsapp, en vult zelf in wat er aan de hand is. Dat leidt tot een reactie die totaal niet past bij de situatie. Of iemand mist informatie en maakt de crisis erger door precies te doen wat niet moet.
De kanalen waar je normaal naar grijpt zijn pull-kanalen en dat is een probleem. Mail en intranet wachten tot iemand het bericht komt bekijken. Op een gewone dinsdag is dat al wankel, tijdens een incident is het nutteloos, zeker als dat incident die kanalen zelf heeft platgelegd. En de mensen die het verst van een mailbox verwijderd zijn, staan op de werkvloer, in de vrachtwagen, of zijn bij de klant. Dat zijn dus ook de mensen bij wie je klanten vragen stellen als het nieuws naar buiten komt.
Dus het bericht bereikt een deel van de organisatie en stopt daar. Het hoofdkantoor weet het, de vertegenwoordigers onderweg niet. In dat gat groeien de geruchten. De reflex is om het dan maar naar iedereen te sturen. Nu heb je 3 locaties van hun werk gehaald voor een incident dat er één raakt, en onrust verspreid in delen van het bedrijf waar niets aan de hand was.
Bereik snel de juiste mensen met het juiste bericht
Wat mensen op dat moment nodig hebben is korte en snelle communicatie. Wat er gebeurt. Wat op dit moment waar is, ook als het eerlijke antwoord “we zoeken het nog uit” is. En wat ze zelf wel of juist niet moeten doen.
Dat laatste weegt zwaarder dan het lijkt. Sluit de PC niet opnieuw aan, open niets anders van die afzender, beantwoord geen klant of journalist met een gerucht, en dit is het nummer dat je belt als je denkt dat je gepakt bent. Instructies voorkomen dat er een tweede incident bovenop het eerste komt, en ze geven mensen iets te doen behalve speculeren.
Snelheid wint van volledigheid. Een kort, feitelijk bericht nu is meer waard dan een compleet beeld over een uur, want in dat uur is het gerucht er eerder. Volgorde telt ook. Tijdens een incident gaat de meeste aandacht naar buiten toe: het persbericht, de klantmail, de toezichthouder, want daar hangen juridische deadlines aan. Het interne bericht hoort klaar te zijn voor het externe, of minstens tegelijkertijd de deur uit te gaan.
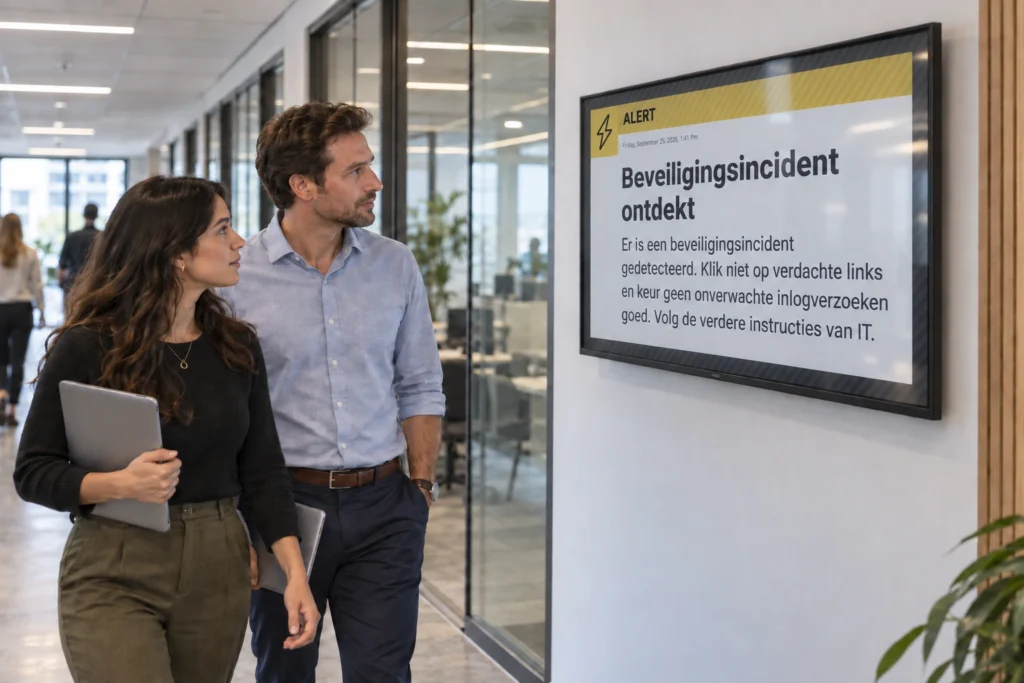
En dan bereik. Iedereen die het nodig heeft, achter een bureau of daar ver vandaan, moet het bericht krijgen: via schermen, desktops en mobiele apps. Zelfs via sms als het netwerk plat ligt. Redundantie betekent communicatie overeind blijft wanneer je eigen infrastructuur uitvalt, en de werkvloer die het op hetzelfde moment hoort als het hoofdkantoor. Blijft het incident beperkt tot één locatie, systeem of afdeling, dan gaat het bericht daarheen. Het getroffen team krijgt instructies, de rest een korte statusupdate of niets. Dat is niet overdreven netjes willen doen, dat is de rest van het bedrijf aan het werk houden terwijl je het deel helpt dat stil ligt.
“Je kunt een crisis erger maken met slechte communicatie, maar je kunt escalatie voorkomen met goede communicatie. Geen communicatie? Dan heb je een echt probleem”, zegt Frank Hoen, oprichter van Amber Alert Europe en CEO van Netpresenter.
Twee soorten communicatie, één platform
Deze twee helften kun je met één systeem afdekken. Juist daar ligt de kracht van Netpresenter.
Netpresenter Smart Campaigns dekt de langzame helft af: bewustzijn hoog houden met korte berichten op pc’s, tv-schermen en mobiele telefoons, plus kennischecks die laten zien waar alertheid echt zit en waar hij alleen wordt verondersteld.
Netpresenter Alerts dekt de snelle helft af. Vooraf ingestelde scenario’s betekenen dat je op een knop drukt in plaats van onder druk te moeten creëren, berichten landen in één keer op elk scherm met sms als back-up, en targeting stuurt ze naar de locatie of afdeling die het betreft in plaats van naar iedereen.
Ben jij voorbereid?
Een server kun je patchen. Een mens niet, en dat zou je ook niet moeten willen, want de instincten die aanvallers misbruiken zijn dezelfde instincten die iemand een goede collega maken. Wat je wel kunt: mensen scherp houden over langere tijd, en precies de juiste mensen snel bereiken als het erop aankomt. De volgende dreiging kondigt zich niet aan. De enige echte vraag is of je werknemers klaar zijn om hem te herkennen, en of ze het als eerste van jou horen als dat niet is gelukt.
Twee vragen voor je team. Zou iemand komende dinsdag een overtuigend verzoek van een hacker doorzien? En zo niet, hoe snel weet de rest het dan? Twijfel je bij een van de twee of beiden? Neem dan hier contact op met een van onze experts. We helpen je graag verder.